- Email: info@cyberhospitality.tech
- Via Cesarano, 14/A 80067 Sorrento - NA | Italy
Dalla protezione dei singoli dispositivi alla sicurezza dell’intera infrastruttura alberghiera: come integrare la segmentazione della rete, la protezione degli endpoint e la continuità operativa per difendere il patrimonio digitale dell’Hospitality.
Un hotel moderno è una vera e propria infrastruttura digitale. La gestione delle prenotazioni, i sistemi PMS, i pagamenti elettronici, le reti Wi-Fi per gli ospiti, i televisori connessi, i sistemi di videosorveglianza, la telefonia IP e i dispositivi IoT convivono all’interno della stessa struttura, contribuendo all’erogazione di un servizio che deve essere affidabile, continuo e sicuro.
Questa evoluzione tecnologica ha migliorato sensibilmente l’esperienza degli ospiti e l’efficienza operativa, ma ha anche ampliato la superficie di attacco informatico dell’hotel.
Ogni dispositivo connesso, ogni accesso remoto e ogni collegamento tra sistemi può rappresentare un potenziale punto di ingresso o un percorso attraverso il quale una minaccia può propagarsi.
In questo scenario, installare un antivirus o proteggere i computer non è sufficiente. La sicurezza deve essere progettata considerando l’intera infrastruttura, limitando le possibilità di movimento di un attaccante e riducendo il rischio che un eventuale incidente comprometta l’operatività dell’intera struttura.
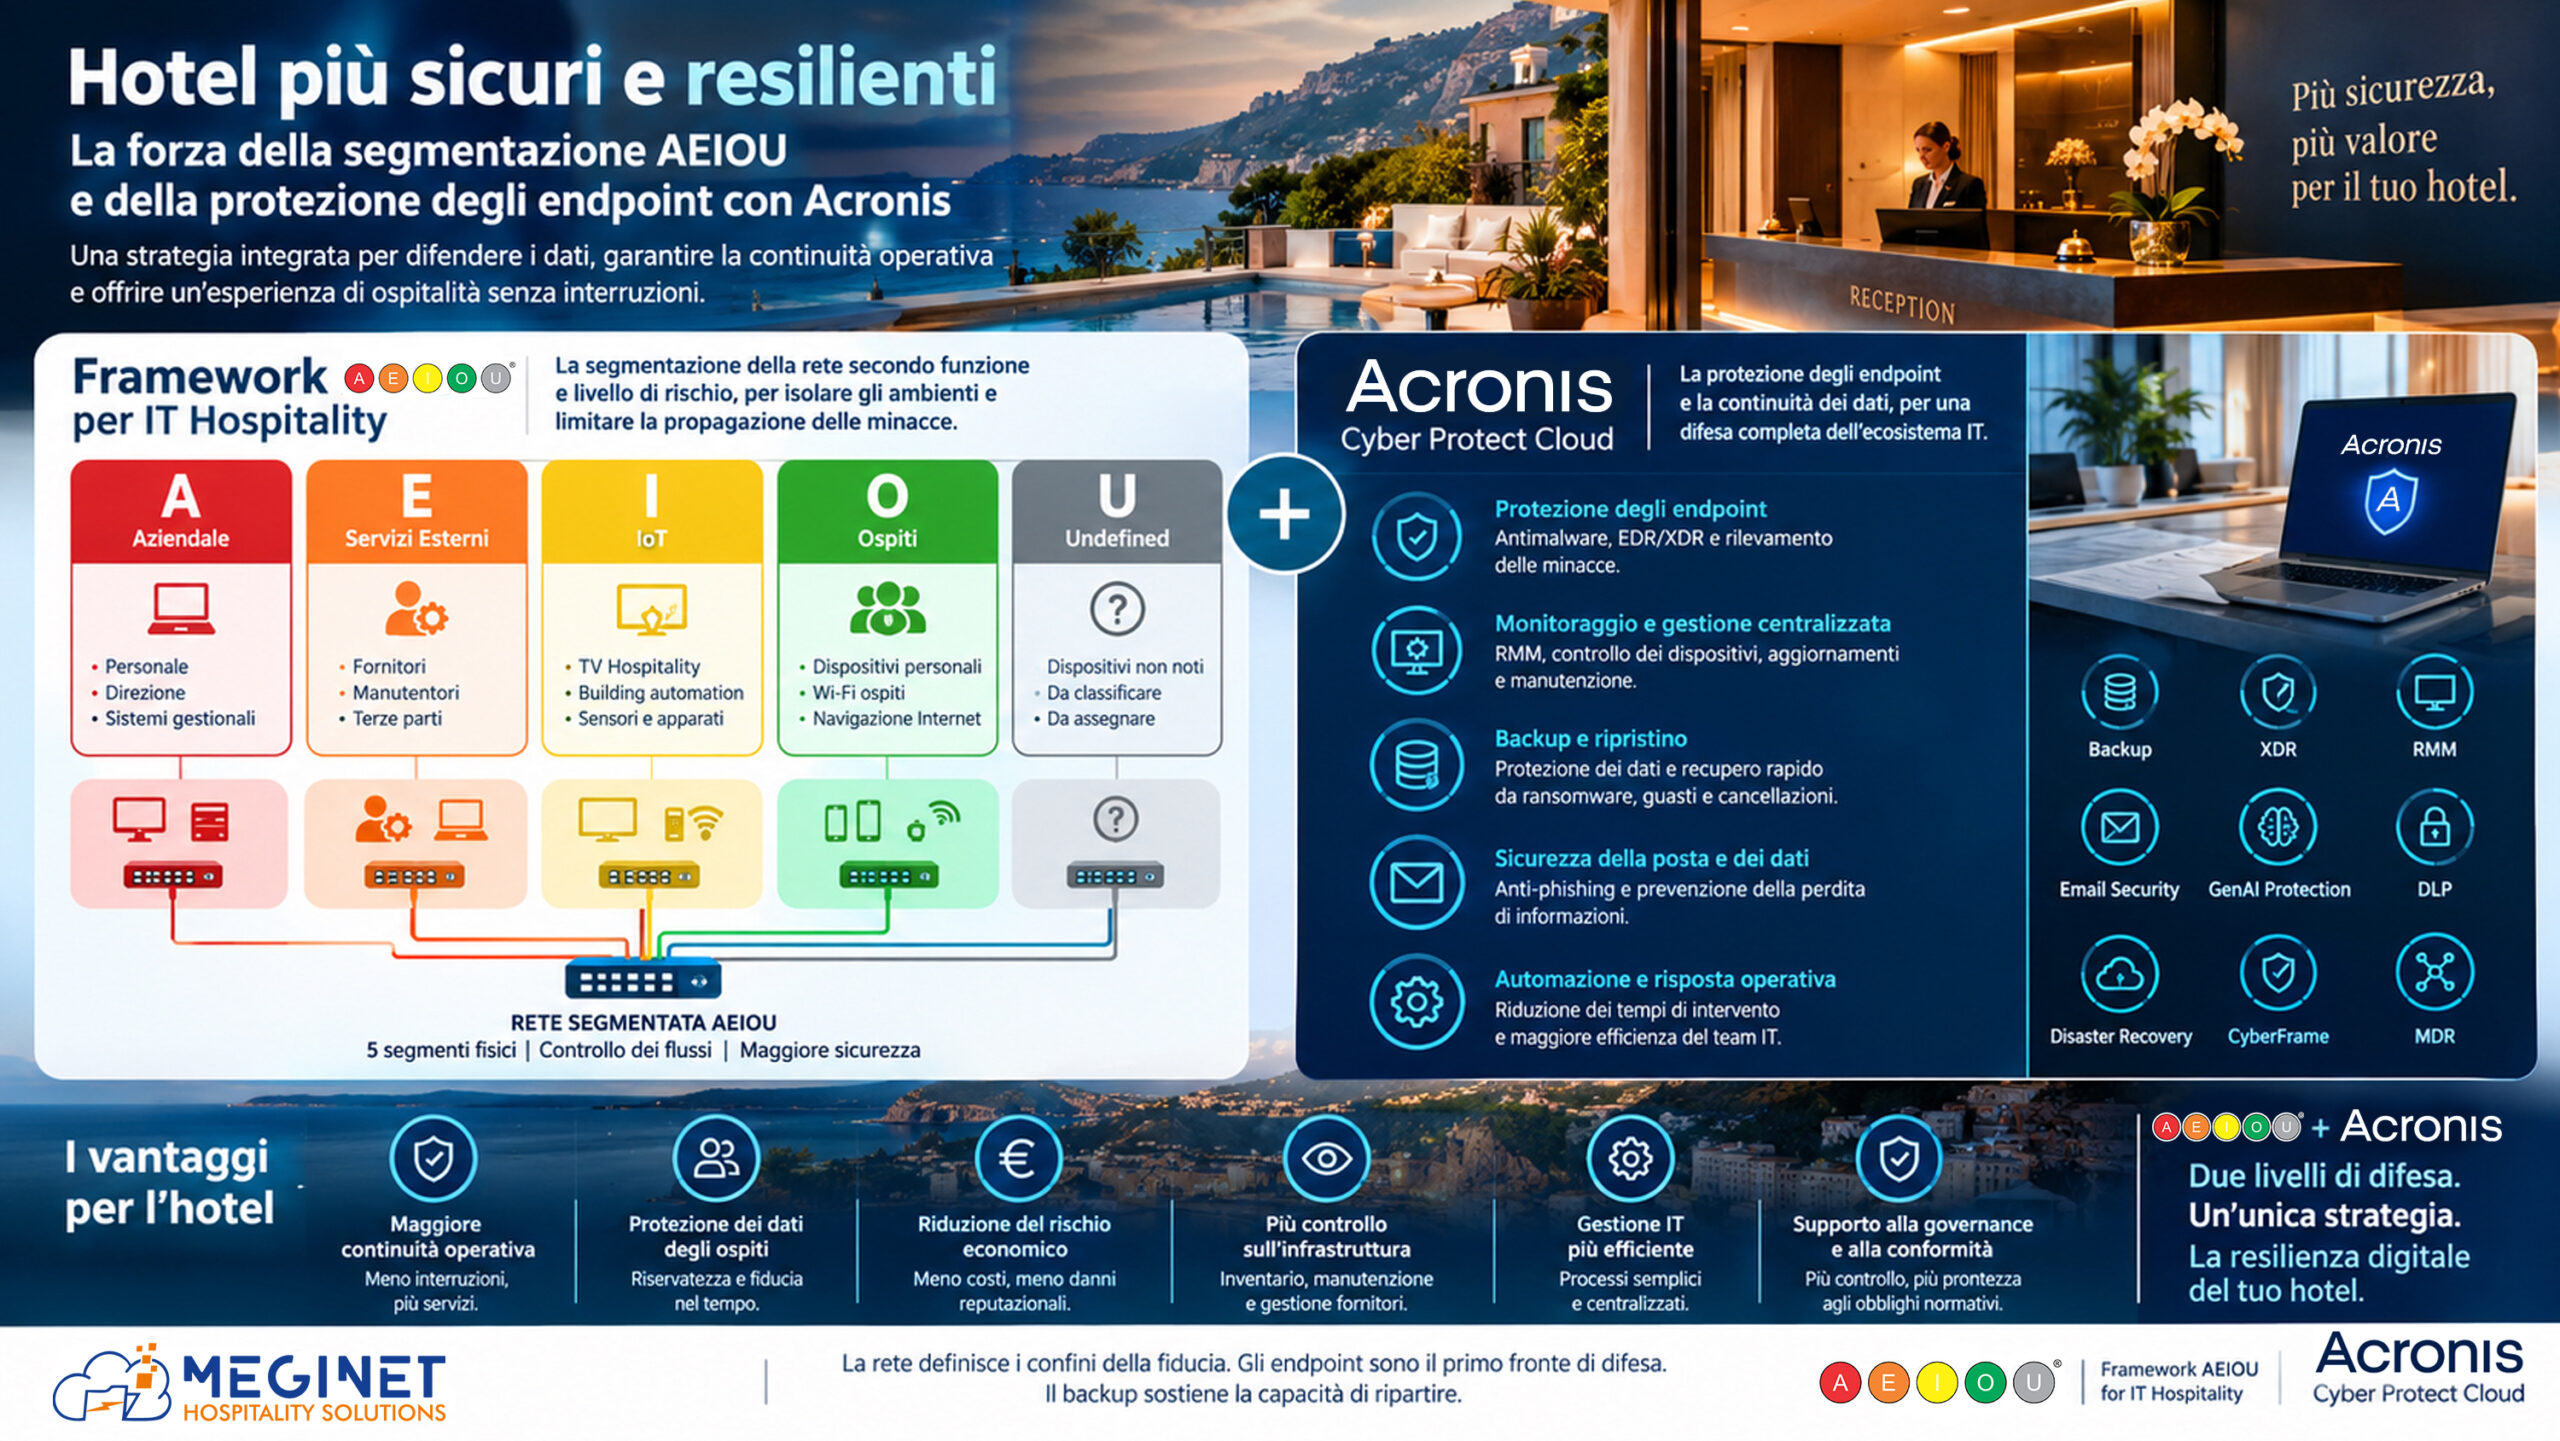
È proprio da questa esigenza che nasce il valore dell’integrazione tra il Framework AEIOU – for IT Hospitality, sviluppato da Vittorio Acampora, e l’ecosistema di cybersecurity Acronis Cyber Protect Cloud.
Due approcci complementari, capaci di intervenire su livelli differenti ma strettamente connessi della sicurezza informatica.
Il Framework AEIOU introduce un modello di segmentazione fisica della rete progettato specificamente per le esigenze del settore Hospitality.
Il suo obiettivo è separare gli ambienti informatici dell’hotel in base alla loro funzione e al livello di fiducia, riducendo le comunicazioni non necessarie tra sistemi che non dovrebbero interagire liberamente.
Il modello individua cinque aree o domini:
La logica è semplice: non tutti i dispositivi devono fidarsi degli altri soltanto perché sono collegati alla stessa infrastruttura.
Una rete ospiti non dovrebbe poter raggiungere i sistemi amministrativi; un televisore connesso non dovrebbe poter comunicare liberamente con il server PMS; un accesso destinato alla manutenzione non dovrebbe consentire di raggiungere indistintamente tutte le risorse aziendali.
La segmentazione consente di definire confini più chiari, controllare i flussi autorizzati e ridurre le opportunità di propagazione di un attacco.
Nel modello AEIOU, la segmentazione fisica costituisce un elemento distintivo dell’architettura. La sua efficacia, tuttavia, dipende anche dalla corretta progettazione del cablaggio, dalla documentazione dei collegamenti, dalla configurazione degli apparati di rete e dalle regole che governano le comunicazioni tra segmenti.
Il risultato è un’infrastruttura più ordinata, comprensibile e controllabile, sulla quale costruire ulteriori livelli di protezione.
La segmentazione della rete riduce le possibilità che una minaccia si sposti liberamente tra ambienti differenti, ma non impedisce necessariamente che un dispositivo venga compromesso all’interno del proprio segmento.
Un computer aziendale può essere infettato tramite un allegato e-mail; un utente può essere indotto a eseguire un programma malevolo; una credenziale può essere sottratta; un server può essere esposto a una vulnerabilità o a un accesso non autorizzato.
Per questo motivo, alla protezione dell’infrastruttura deve affiancarsi una strategia di sicurezza degli endpoint.
L’ecosistema Acronis Cyber Protect Cloud permette di integrare, secondo i moduli e le licenze adottati, funzionalità di protezione antimalware, rilevamento e risposta alle minacce, gestione centralizzata, monitoraggio, backup e ripristino.
Le funzionalità di protezione e, ove previste, di EDR/XDR aiutano a individuare attività sospette sui dispositivi, analizzare gli eventi di sicurezza e intervenire per contenere gli incidenti.
Questo consente di affrontare minacce che potrebbero superare le difese perimetrali o sfruttare comportamenti legittimi degli utenti.
Le funzionalità RMM e gli strumenti di gestione disponibili nella piattaforma consentono al partner IT di controllare lo stato dei dispositivi gestiti, verificare configurazioni e aggiornamenti e semplificare le attività di manutenzione.
La disponibilità effettiva delle singole funzioni dipende dal piano e dai moduli attivati.
La protezione dei dati e la possibilità di ripristinare sistemi e informazioni rappresentano elementi essenziali per affrontare incidenti ransomware, guasti hardware, cancellazioni accidentali e altri eventi che possono interrompere l’attività dell’hotel.
I moduli dedicati alla protezione e-mail e alla prevenzione della perdita di dati, quando previsti dalla configurazione adottata, possono contribuire a ridurre i rischi legati a phishing, diffusione di contenuti malevoli e trattamento non autorizzato delle informazioni.
L’integrazione delle informazioni e l’automazione delle attività di sicurezza possono aiutare il team IT a ridurre i tempi di analisi e intervento, migliorando la gestione quotidiana dell’infrastruttura.
GenAI Protection è una soluzione dedicata alla protezione dell’utilizzo dell’Intelligenza Artificiale generativa in ambito aziendale.
Integrata nell’ecosistema Acronis Cyber Protect Cloud, è pensata anche per gli MSP che desiderano offrire ai propri clienti servizi gestiti per la sicurezza dell’AI, con funzionalità orientate alla visibilità e al controllo dei rischi connessi all’utilizzo di strumenti di Intelligenza Artificiale generativa.
L’obiettivo complessivo non è soltanto rilevare una minaccia, ma rendere più rapido e strutturato il percorso che porta dalla sua individuazione al contenimento, fino al ripristino dei servizi.
Il vero valore emerge quando la segmentazione AEIOU e la protezione Acronis vengono progettate come parti di un’unica strategia.
AEIOU interviene sull’architettura della rete, definendo quali ambienti devono essere separati.
Acronis agisce sui dispositivi e sui dati, contribuendo a rilevare e gestire le minacce, mantenere il controllo degli endpoint e recuperare le risorse compromesse.
Questa combinazione permette di adottare un approccio di difesa multilivello, nel quale ogni controllo riduce il rischio e limita le conseguenze di un eventuale fallimento degli altri.
La complementarità è fondamentale:
La segmentazione non sostituisce l’EDR, così come l’EDR non sostituisce la segmentazione.
Analogamente, il backup non impedisce da solo un attacco e la protezione degli endpoint non garantisce automaticamente la sicurezza di tutti i dispositivi presenti in un hotel.
L’efficacia deriva dalla combinazione dei controlli, dalla loro corretta configurazione e dalla capacità di verificarne nel tempo il funzionamento.
Immaginiamo che un computer della reception venga compromesso attraverso un’e-mail di phishing durante un fine settimana di alta occupazione.
In un’infrastruttura non adeguatamente segmentata, l’attaccante potrebbe tentare di raggiungere altri dispositivi, individuare server accessibili, sottrarre credenziali o compromettere ulteriori risorse.
Le conseguenze potrebbero coinvolgere prenotazioni, procedure di check-in, servizi amministrativi e altri processi essenziali.
In un hotel che adotta AEIOU, i sistemi aziendali sono separati dalle reti dedicate agli ospiti, ai dispositivi IoT e ai servizi esterni.
Le comunicazioni tra ambienti sono limitate a quelle autorizzate: un endpoint compromesso incontra quindi barriere architetturali che possono ostacolare la propagazione dell’attacco.
Contemporaneamente, le funzionalità di protezione e rilevamento Acronis, se correttamente configurate e attive sul dispositivo interessato, possono contribuire a individuare il comportamento malevolo e avviare le azioni di risposta previste.
Se l’incidente danneggia dati o sistemi, la presenza di backup adeguati e verificati permette di pianificare il ripristino delle risorse necessarie.
Il vantaggio non consiste nella promessa di un rischio pari a zero, ma nella possibilità di ridurre la superficie di attacco, limitare il raggio d’impatto dell’incidente e migliorare la capacità di recuperare l’operatività.
In un settore nel quale ogni ora di indisponibilità può compromettere l’esperienza dell’ospite e generare costi significativi, questa differenza è strategica.
L’adozione congiunta del Framework AEIOU e dell’ecosistema Acronis può produrre benefici che vanno oltre l’aspetto strettamente tecnologico.
Maggiore continuità operativa. Limitare la propagazione delle minacce e predisporre procedure di ripristino riduce il rischio che un singolo incidente comprometta una parte estesa dei servizi alberghieri.
Protezione dei dati degli ospiti. La separazione degli ambienti, unita alla sicurezza degli endpoint e a controlli adeguati sugli accessi, contribuisce a proteggere informazioni personali, credenziali e dati operativi.
Riduzione del rischio economico. Una migliore capacità di prevenzione, rilevamento e ripristino può contenere i costi legati a interruzioni, interventi straordinari, perdita di produttività e danni reputazionali.
Maggiore controllo sull’infrastruttura. La classificazione dei dispositivi e la definizione dei confini di rete facilitano l’inventario, la manutenzione e la gestione dei rapporti con fornitori e manutentori.
Gestione IT più efficiente. La centralizzazione delle attività di monitoraggio e protezione, accompagnata da processi documentati, può semplificare il lavoro del personale IT e del partner tecnologico.
Supporto alla governance e alla conformità. Un’infrastruttura documentata, controlli di accesso coerenti e procedure di risposta agli incidenti possono fornire elementi utili per affrontare gli obblighi applicabili in materia di protezione dei dati e cybersecurity.
La sola adozione di AEIOU e Acronis, tuttavia, non certifica automaticamente la conformità a GDPR, NIS2 o ISO/IEC 27001: occorre valutare il contesto normativo, organizzativo e tecnico della singola struttura.
Gli hotel presentano caratteristiche che rendono la cybersecurity particolarmente complessa.
Ospiti, personale, fornitori e dispositivi tecnologici utilizzano contemporaneamente la stessa infrastruttura fisica, ma hanno esigenze e livelli di fiducia differenti.
I servizi devono restare disponibili durante periodi di elevata occupazione e molte tecnologie, come televisori Hospitality, sistemi di building automation e apparati IoT, non possono essere gestite come normali computer aziendali.
Per questo motivo, una strategia efficace deve considerare non soltanto le minacce informatiche, ma anche la natura dei servizi alberghieri, le dipendenze tra i sistemi e le conseguenze operative di un’interruzione.
Il Framework AEIOU nasce per dare una struttura a questa complessità, traducendo le esigenze dell’Hospitality in una segmentazione della rete riconoscibile e organizzata.
L’ecosistema Acronis completa l’approccio fornendo strumenti per la protezione e la gestione degli endpoint, il monitoraggio delle minacce e la continuità dei dati, secondo le funzionalità effettivamente adottate.
L’integrazione deve essere accompagnata da ulteriori misure, tra cui autenticazione multifattore, gestione delle identità e dei privilegi, aggiornamento dei sistemi, protezione dei dispositivi non supportati dalle piattaforme endpoint, verifica dei backup e test periodici delle procedure di ripristino.
La cybersecurity di un hotel non può essere considerata una semplice dotazione informatica.
È una componente della qualità del servizio, della tutela dei dati e della capacità dell’impresa di continuare a operare anche in presenza di un incidente.
La segmentazione AEIOU e l’ecosistema Acronis affrontano questo obiettivo da prospettive complementari: la prima organizza e separa gli ambienti di rete in funzione della loro destinazione; il secondo contribuisce a proteggere gli endpoint, rilevare le minacce e supportare il recupero delle risorse digitali.
La rete definisce i confini della fiducia. Gli endpoint costituiscono un importante fronte di difesa. Il backup sostiene la capacità di ripartire.
Integrati in un progetto coerente, questi elementi possono trasformare un insieme di strumenti tecnologici in una strategia concreta di resilienza digitale per l’Hospitality.